奮億金屬 ISO/IEC 27001 資訊安全管理系統
守護資料與資產,全流程資安治理
在電子廢棄物與 IT 設備回收流程中,資訊安全不只是「銷毀」動作,更包含文件、流程、權限與風險的全程控管。奮億金屬導入 ISO/IEC 27001 資訊安全管理系統(ISMS),以系統化的管理架構落實機密性、完整性與可用性原則,確保客戶資料在回收、處理與作業管理的每個環節,都受到一致且可驗證的保護。
資訊安全政策:保密、完整、可用
- 風險評估與控管:建立風險識別、評估、處置與追蹤機制,降低資訊外洩與營運中斷風險。
- 存取權限管理:依職務與必要性原則進行權限控管,確保資訊與系統僅限授權人員使用。
- 流程與文件制度化:重要作業流程與紀錄文件化,強化可追溯性與一致性管理。
- 事件通報與應變:建立資安事件通報、處理與復原流程,提升即時應對能力。
- 教育訓練與持續改善:推動資安意識訓練、內部稽核與管理審查,確保制度持續有效運作。
以資安建立信任,讓回收合作更安心
資訊安全是企業合作信任的基礎。奮億金屬透過 ISO/IEC 27001 的導入,讓資安管理從制度、流程到稽核形成閉環,持續提升管理成熟度與防護強度。我們以更高標準守護客戶資料與商業機密,提供更安心、更可靠的回收與處理服務。
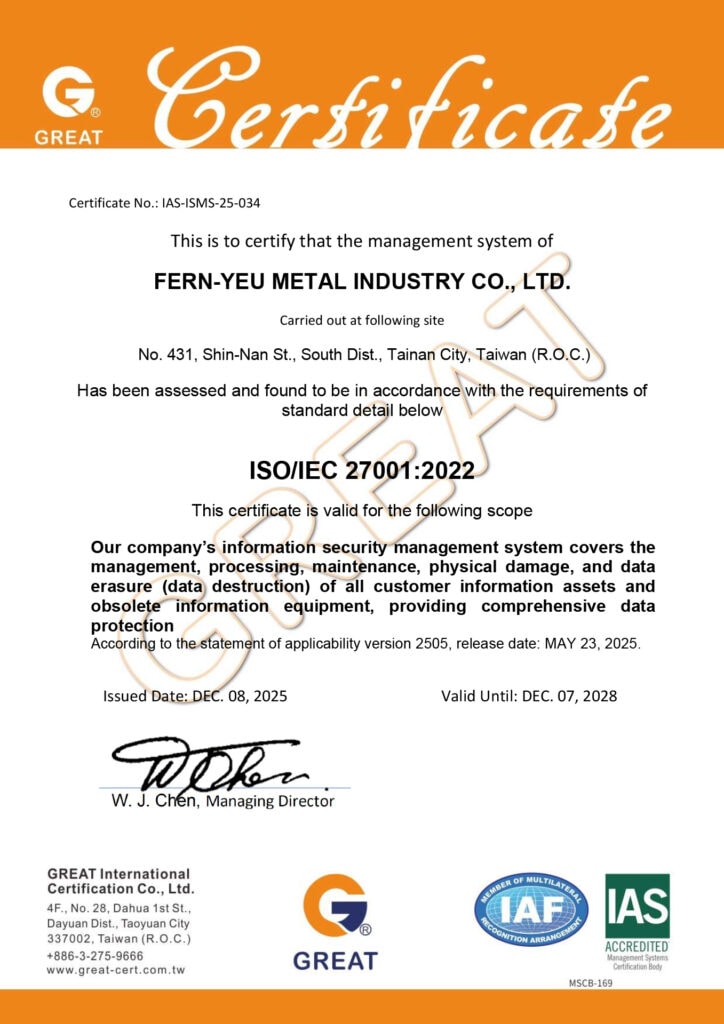
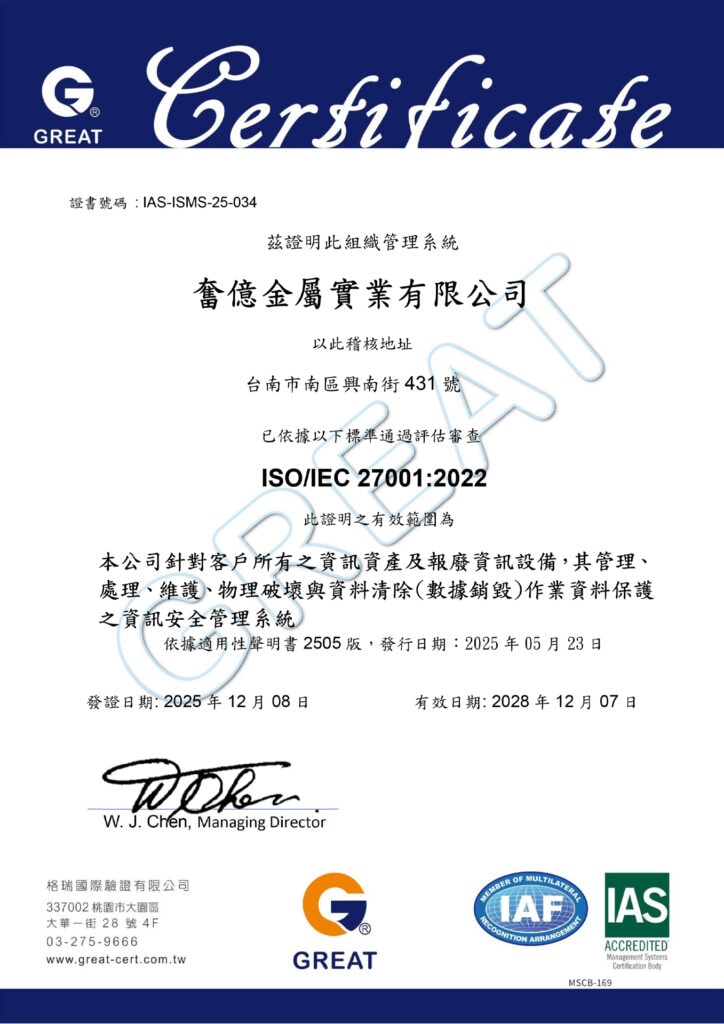
類型:資訊安全管理系統 ISO/IEC 27001:2022
驗證機構:格瑞國際驗證有限公司(GREAT International Certification Co., Ltd.)
證書編號:IAS-ISMS-25-034
有效期間:2025/12/08 – 2028/12/07
適用性聲明版本:2505(2025/05/23)
狀態:有效