奮億金属 ISO/IEC 27001 情報セキュリティマネジメントシステム:データと資産を一貫して保護
電子廃棄物や IT 機器の回収プロセスにおいて、情報セキュリティは単なる「破壊」作業にとどまりません。文書、プロセス、権限、リスクを含む全体管理が必要です。奮億金属は ISO/IEC 27001 情報セキュリティマネジメントシステム(ISMS)を導入し、機密性、完全性、可用性の原則を体系的な管理体制で実践しています。お客様のデータが回収、処理、作業管理の各段階で、一貫性と検証可能性をもって保護されるよう管理します。
情報セキュリティ方針:機密性・完全性・可用性
- リスク評価と管理:リスクの識別、評価、対応、追跡の仕組みを整え、情報漏えいと業務中断のリスクを低減します。
- アクセス権限管理:職務と必要性に基づいて権限を管理し、情報とシステムを許可された担当者のみに限定します。
- プロセスと文書の制度化:重要な作業プロセスと記録を文書化し、追跡可能性と管理の一貫性を高めます。
- インシデント通報と対応:情報セキュリティインシデントの通報、処理、復旧手順を整備し、迅速な対応力を高めます。
- 教育訓練と継続的改善:情報セキュリティ意識教育、内部監査、マネジメントレビューを推進し、制度の有効性を維持します。
情報セキュリティで信頼を築き、安心できる回収協力へ
情報セキュリティは、企業間協力における信頼の基盤です。奮億金属は ISO/IEC 27001 の導入により、制度、プロセス、監査をつなぐ管理サイクルを構築し、管理成熟度と保護水準を継続的に高めています。お客様のデータと営業秘密をより高い基準で守り、安心で信頼できる回収・処理サービスを提供します。
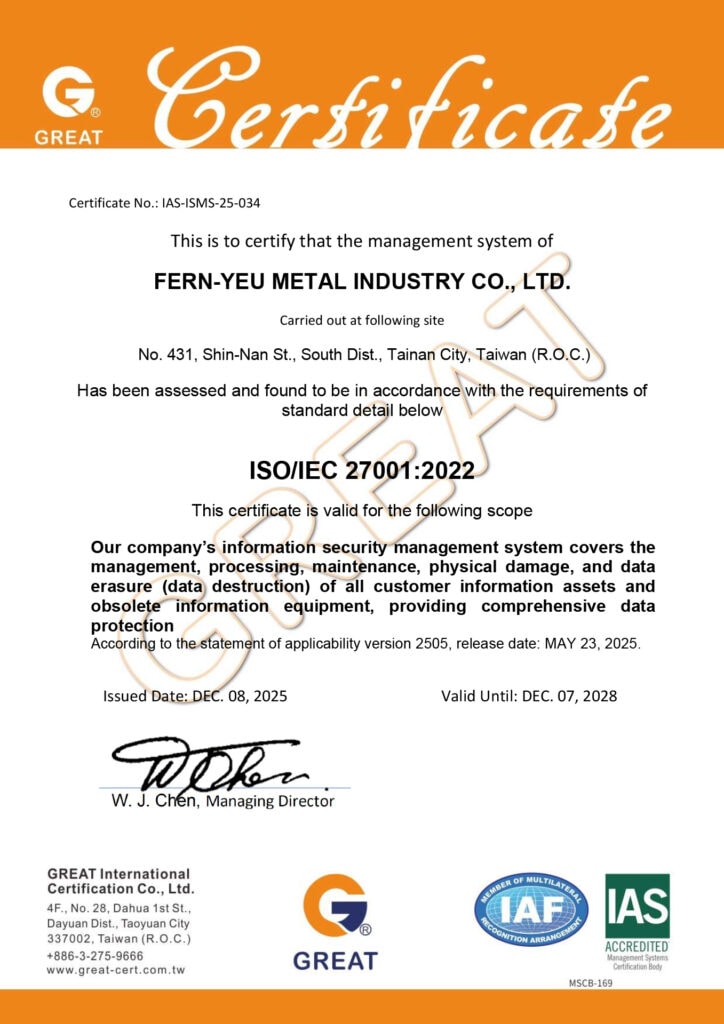
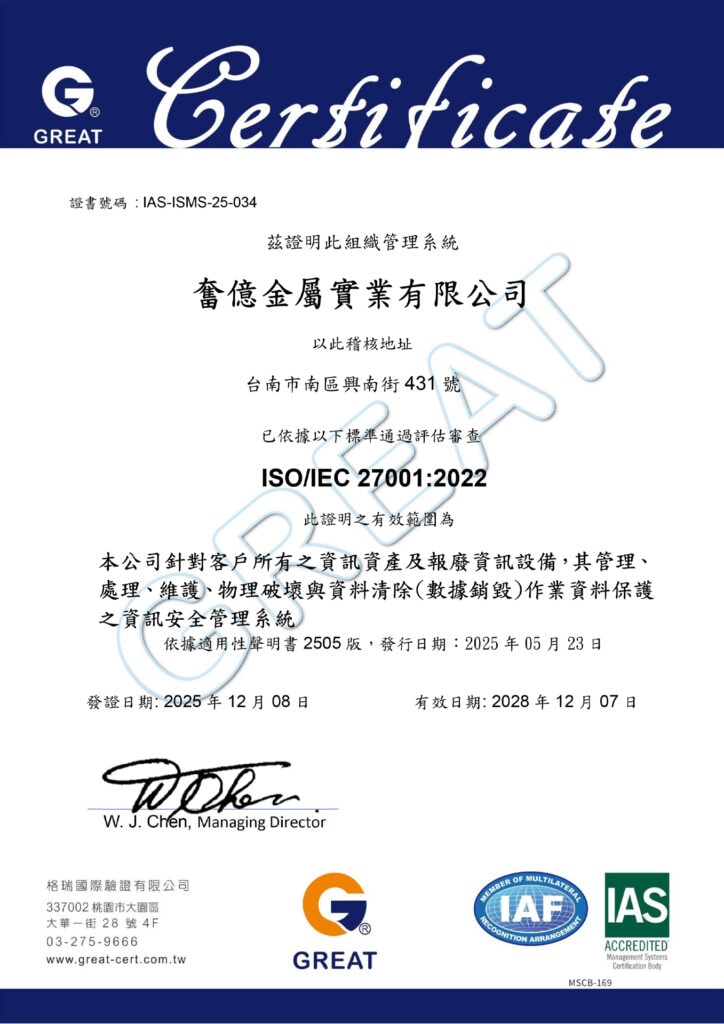
種類:情報セキュリティマネジメントシステム ISO/IEC 27001:2022
認証機関:格瑞国際認証有限公司(GREAT International Certification Co., Ltd.)
証書番号:IAS-ISMS-25-034
有効期間:2025/12/08 – 2028/12/07
適用宣言書バージョン:2505(2025/05/23)
状態:有効
認証機関:格瑞国際認証有限公司(GREAT International Certification Co., Ltd.)
証書番号:IAS-ISMS-25-034
有効期間:2025/12/08 – 2028/12/07
適用宣言書バージョン:2505(2025/05/23)
状態:有効